


可能你没想过,你家的电视机顶盒,可能正在替陌生人赚钱。
机顶盒黑产再现
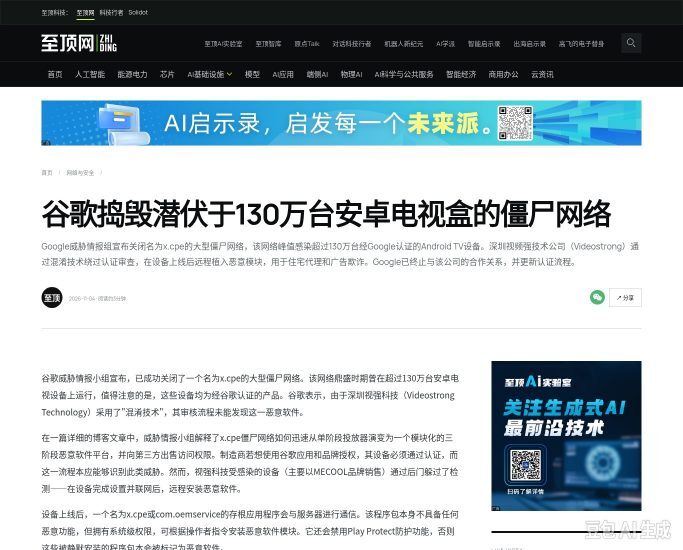
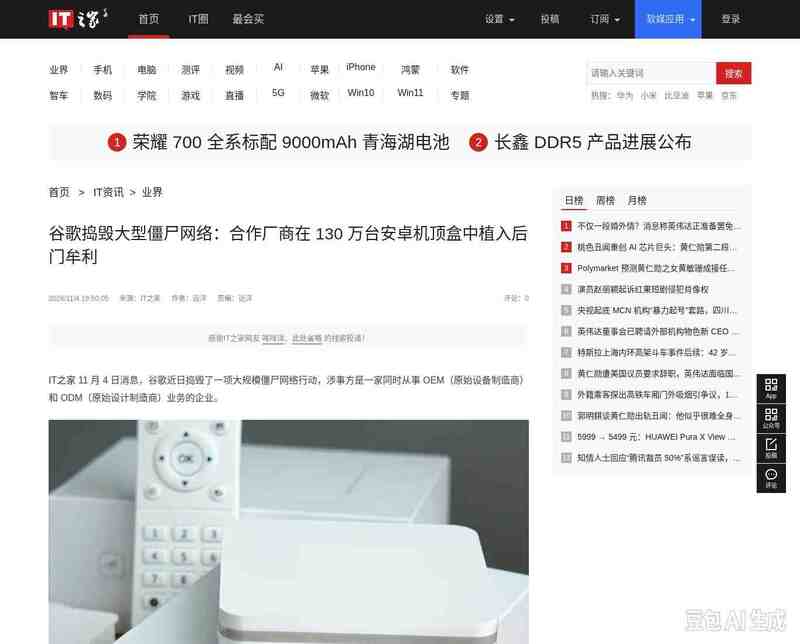
某威胁情报小组(GTIG)11月2日披露,深圳某壮科技(海外电视盒品牌M背后的代工厂)在超过130万台安卓电视盒的出厂固件中预埋了代号x.cpe的系统级后门,并把设备控制权出售给网络犯罪团伙。
某歌的判断很直接:这不是某个内部人员擅自实施的孤立行为,也不是开发过程中的疏忽;相关行动有专门的基础设施,还会持续更新配置、规避检测。
一台出厂的新设备,理应是干净的。视壮送检时设备干干净净,首次开机后才从远程下载恶意模块,绕过认证,激活后门。代码做了混淆,恶意模块落在系统分区,用户在设置里删掉,重启后还可能被装回来,恢复出厂设置也未必清得掉。
规模比“130万”这个整数更值得注意。安全机构TrendAI统计到的感染设备是约147万台(1,472,554台),覆盖206个型号;公开报道显示,这些设备分布在200多个国家和地区,马来西亚、巴西、伊拉克、墨西哥排在前列,美国、德国、英国、澳大利亚、加拿大也各有数万台在线。一台盒子替陌生人赚几分钱,上百万台叠起来,就是一条稳定的现金流。
这些年类似的“变现”故事并不新鲜。
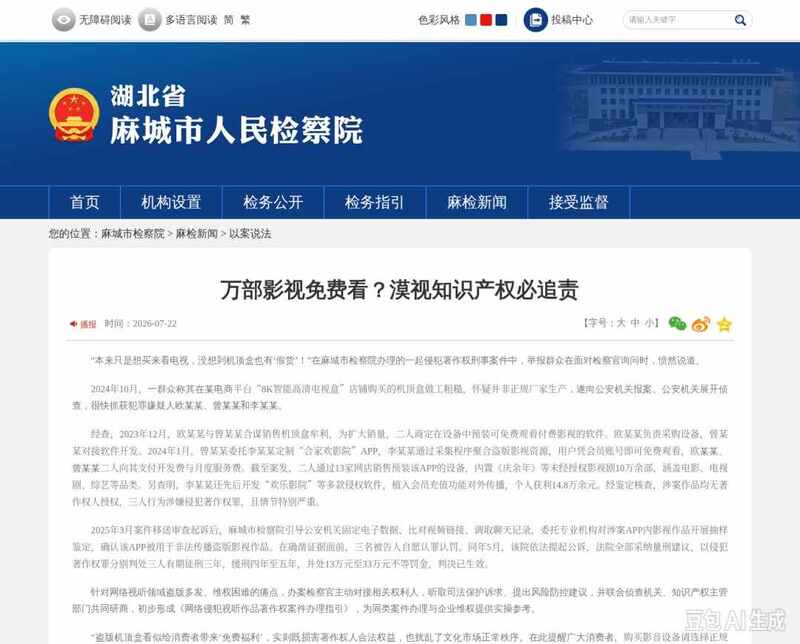
湖北麻城检察院7月披露的案件,把这条链拆得更细。2023年12月,欧某某与曾某某合谋,一个采购廉价机顶盒,一个对接软件开发;2024年1月,曾某某委托李某某定制“合家欢影院”APP,用采集程序聚合盗版影视资源,再向二人收取开发费和月度服务费。
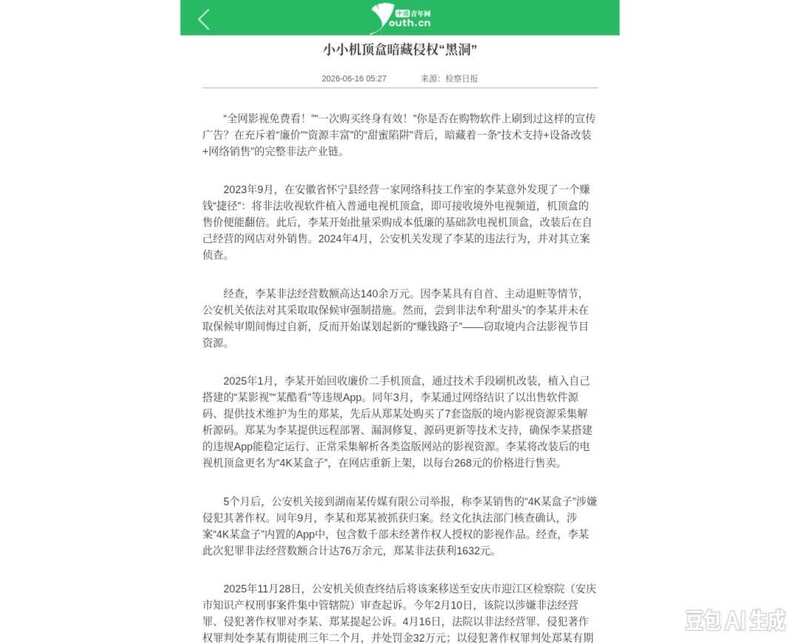
安徽怀宁的李某走的是另一条路。2023年9月起,他批量采购基础款机顶盒,刷机改装成能看境外频道的盒子,非法经营数额140万余元;取保候审期间又转向境内影视,回收二手机顶盒,从郑某某处买下7套盗版影视采集解析源码,改名“4K某盒子”,每台卖268元,5个月后案发,这次非法经营数额76万余元,两次合计216万余元。
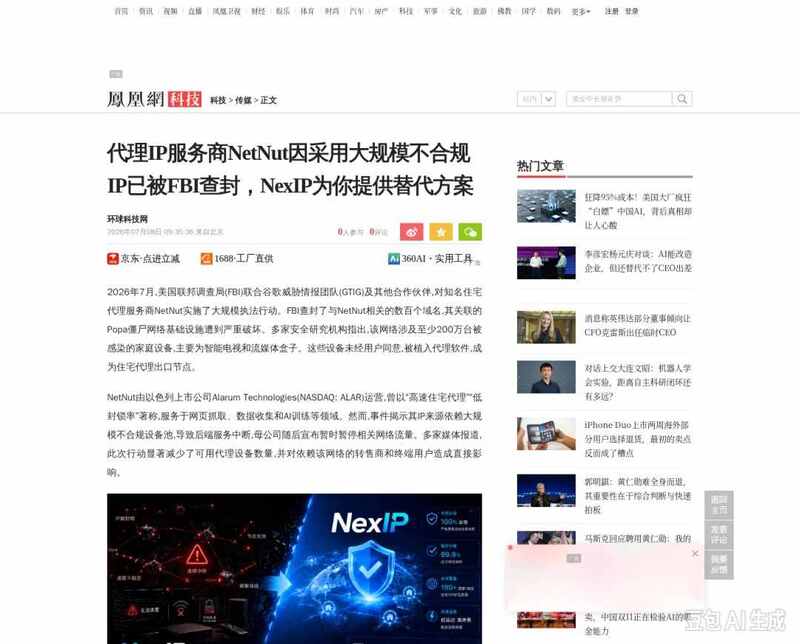
把设备控制权卖出去,也不是个案。2026年7月2日,联合某歌威胁情报团队等查封了住宅代理服务商NetNut的数百个域名,其背后的Popa僵尸网络把至少200万台消费级设备变成了代理节点,其中大量是智能电视和流媒体盒子。NetNut的运营方是以色列上市公司Alarum Technologies(纳斯达克代码ALAR),代理IP按流量计费,设备越多、出口越分散,收入越稳。
再往前推,2025年3月披露的BadBox 2.0已经感染约100万台设备;同年7月某歌提起诉讼时,这个数字变成1000万台以上未通过谷认证、运行AOSP的终端,诉讼涉及25家实体。可见“预装—激活—转卖”不是某一家厂商的偶发问题,而是白牌供应链上一条成熟的商业模式。
广电的安全可靠
一提机顶盒,大家自然想到广电。
“特色鲜明、技术先进、安全可靠”,是广电总局对新型广电网络的基本要求。中国广电在CCBN2026上把“共筑安全可靠底座”列为三项倡议之首,这个方向没有错。
CBNET承载着播控平台数据分发和大带宽视频传送,安全防护随网同步建设。TVOS 5.0把防线放在操作系统底层,安全启动、信任链、安全升级都在体系里,非授权应用想叠直播画面、想碰专网,在系统层面就被拦住。目前TVOS终端部署超过4000万台,有线、直播星、互联网盒子、智能电视都覆盖了。
一体化电视的标准形态更直接。2026年6月15日发布的行业标准《一体化电视专网电视业务应用技术要求和测量方法》写得很清楚:内容必须走有线电视网或IPTV专网,与公共互联网隔离;应用软件与适配器相互认证,防止非法设备混入;安全认证能力放在适配器硬件里。4月22日全国推广启动,今年的目标是数千万台的规模部署。说白了,广电不是靠杀毒软件和补丁活着,它是在网络层、系统层、准入层三道门上,把不该进来的东西挡在外面。
但有一件事要说清楚:一体化电视与存量机顶盒有一段时间并存。
原有盒子包括微型机顶盒还会存在一段时间。这意味着未来几年是“新终端+旧盒子”同网并存的局面,安全不能只算新账。
这个优势是真的。但问题也出在这——真的东西,不一定被用户感知到。
一体化电视现在的推广话术,集中在“一个遥控器、开机即看”上了。广电的客户忠诚度很高,对广电品牌本来就有信任,不用从零建立。需要做的只是在换机、升级、新装的时候,把“安全”从技术参数翻译成用户能验证的话:直播画面只从专网来,应用商店只有一个入口,固件更新只有一条通道,适配器拔掉直播就不 OK。这样的话,比“安全可靠”四个字有用。安全如果不能被讲出来,在用户那里就等于不存在。
常锐评
话说回来,一体化本身也在给自己加难度。它改的不是终端形态,是安全责任的边界。以下几点,小编觉得要注意。
1. 认证是时点,攻击是全过程。只要准入把“出厂检测”当成终点,就永远追不上“运行期”的攻击。
2. 广电要注意,一体化电视责任边界从一台设备变成一条链。芯片方案商、整机厂、代工厂、运营方各对哪一段负责,要理清,责任不清,出事只能由最靠近用户的一方兜底。
3. 现有规则管得住通道,管不住固件。入网认定管的是进入播出机构、传输覆盖网和监测监管网的设备,181 号文管的是内容通道和牌照。零售电视整机的固件安全,正好落在两套规则的缝隙里。
4. 存量设备决定治理的下限。原有盒存量设备的固件确保安全,和一体化部署同步安排注意专网。
5. 用户感知本身就是安全的一部分。安全讲不出来,在用户那里就等于不存在。要给客户宣传,正规途径购买。
6. 要思考把治理单元从终端升到家庭网络。广电管得住自己入网的终端,管不住用户自己买的公网盒子。要想真正还给客户安全的可以,还需要协同工信、市场监管、网信和运营商,把家庭网关当成观测点,才看得见“同网不同源”的风险。
机顶盒变现黑产的本质,是把用户的信任折价出售。广电真正的护城河,不是 TVOS 装了多少台,也不是专网隔了几层,而是用户相信这块屏幕后面没有别人。
安全责任要时刻警醒、牢记。
责任编辑:赵莹
24小时热文
流 • 视界


专栏文章更多
- [常话短说] 【突发】机顶盒被植入后门?! 2026-11-13
- [常话短说] 【重磅】多省IPTV用户数下滑吗?! 2026-11-12
- [勾正科技] 从“买广告位”到"经营内容“:2026,内生广告正在重构品牌价值 2026-11-11
- [常话短说] 【突发】某广电一干部被查! 2026-11-11
- [常话短说] 【解局】广电要不要放弃同轴,又吃瓜!? 2026-11-10
